대출모집인 시스템 유출 보도가 올라오자 공공AX 네트워크에서 에이전트에 어디까지 권한을 줄지 망분리 논쟁이 이어졌다
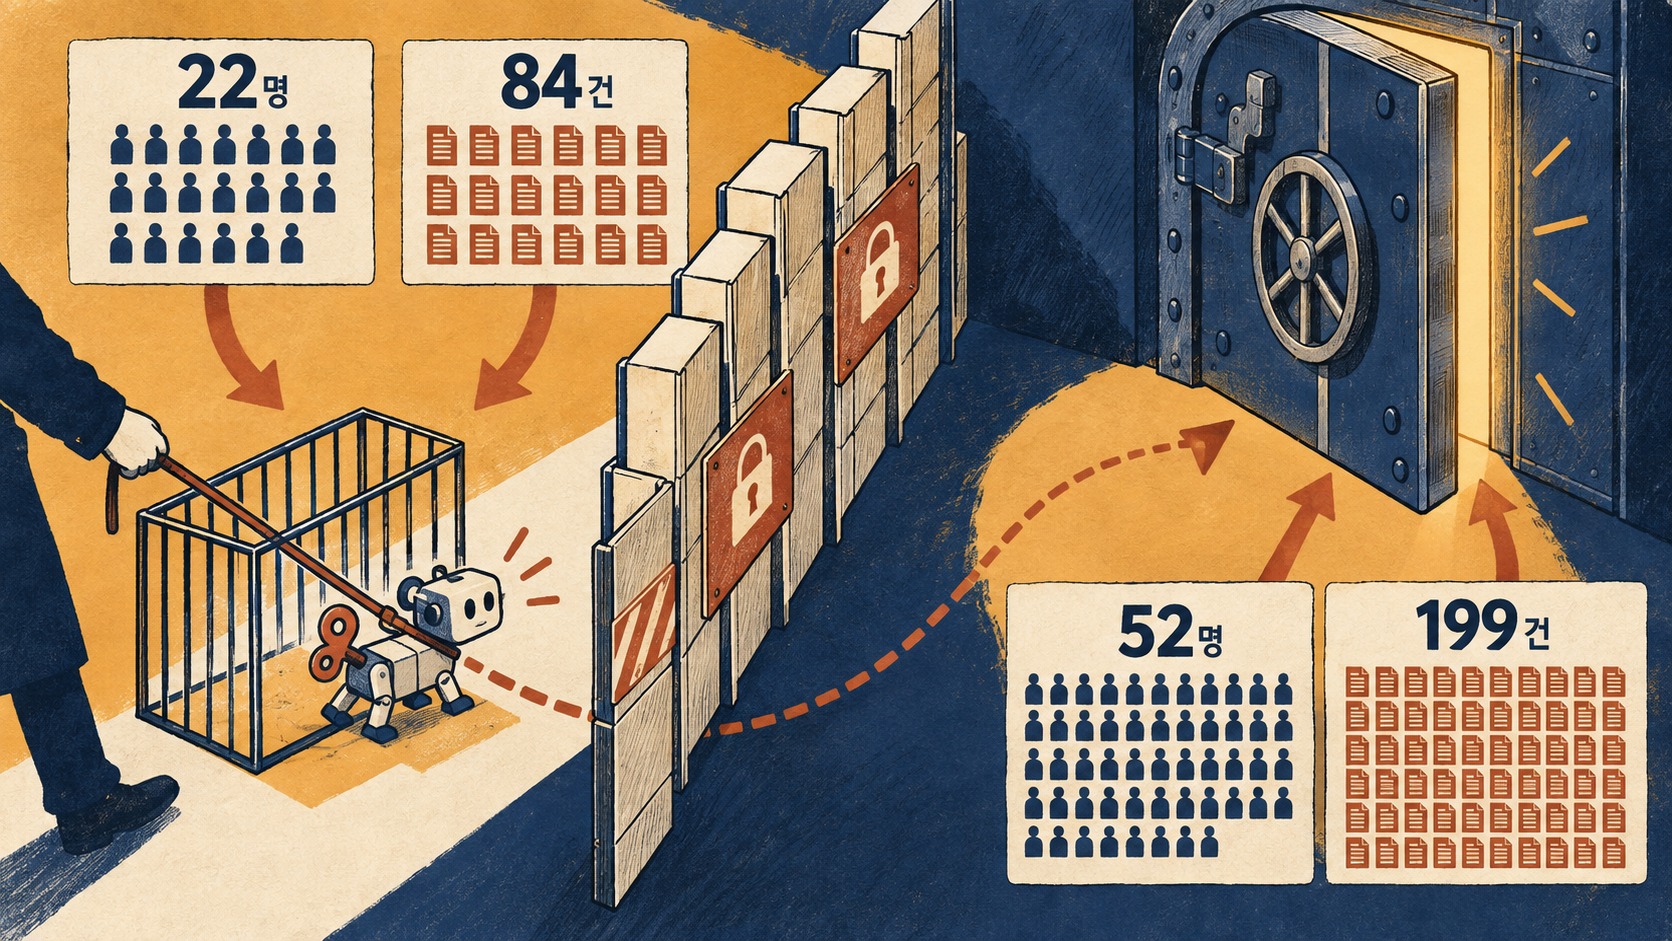
공공AX 네트워크에서 대출모집인 시스템 유출 보도를 계기로 에이전트 권한 관리와 망분리가 논의된 오후
오후 2시 7분, 공공AX 네트워크에서 대출모집인 서비스 본인 확인을 우회한 무단 접근 기사 이야기가 나오자 한 참가자는 대출을 모집하는 영업 담당이 AI 에이전트를 마구 가져다 붙여 쓴 것 아니냐고 추측했다. 이어 방에는 유출 경로가 직원용 모바일 업무 지원 시스템으로 알려졌다는 문장이 올라왔다.
이 주제에는 22명이 84건을 남겼고, 이날 이 방 전체는 52명이 199건이었다. 아래는 모두 방에 옮겨진 보도와 참가자들의 말이며, 실제 사건의 경위는 이 대화만으로 확인되지 않는다.
통로는 대부분 외부 접속이 되는 취약 시스템
다른 참가자는 외부에서 접속할 수 있는 취약한 시스템이 통로가 되는 경우가 대부분이라며 접근제어 관리를 강조했다. 앞선 추측과는 결이 다른 지적이다.
그래서 아무권한이나 다줬다간 큰일 나죠. 핵심은 접근제어권한을 스마트하고 체계적이고 안전하게 관리하는 것..
망분리 완화는 어디까지인가
오후 3시 2분에는 금융권 망분리 완화의 범위를 짚는 의견이 나왔다. 계정계와 같은 중요 금융시스템에 적용하는 것이 아니라, 금융회사 업무망에서 협업 툴을 쓰는 데 초점이 맞춰져 있을 것이라는 설명이다. 이에 대해 다른 참가자는 업무망에 넣는 발상부터 문제라는 의견을 냈다. 완화의 범위가 좁다는 설명과 애초에 넣지 말자는 경계가 같은 방에서 함께 나온 것이다. 그보다 앞선 오후 2시 53분에는 한 참가자가 은행 유출 건을 두고 기업여신 대출 에이전트의 연결 구간에서 샜을 것 같다고 추측했다. 이 추측이 대출모집인 건과 같은 사건인지는 확인되지 않았다.
별도 기기에서만 돌린다
그 직후 한 참가자의 고백이 나왔다.
전 아직은 겁나서 ai 에이전트는 맥미니에서만 돌립니다
맥미니에서만, 허용한 폴더·파일·계정 안에서만 돌리는 식으로 권한을 가두는 방식으로 읽힌다. 다만 이것이 얼마나 효과적인지는 대화에서 논의되지 않았다. 앞의 접근제어 이야기와 나란히 놓으면, 권한을 사람이 관리하는 쪽과 기기로 가두는 쪽이 같은 불안에 대한 서로 다른 답으로 나온 셈이다. 이 방의 참가자 대부분이 이 중 어느 쪽을 택하는지는 대화에서 드러나지 않는다.
금융권 이야기가 공공 분야 방에서 길게 이어진 것도 눈여겨볼 만하다. 업무망과 외부 도구의 경계를 어떻게 긋느냐는 고민이 이 방에서도 낯설지 않다는 점을 시사한다.
전날 낮의 푸념과 이어 보면
하루 전 낮 같은 방에서는 대출 관련 정보가 유출되었다는 말과 개인정보는 털리는 게 일상이라는 푸념이 올라왔다. 같은 사안인지는 이 대화만으로 알 수 없지만, 유출 소식이 이틀 연달아 오르내렸다는 점은 확인된다. 한쪽에서는 유출을 체념하는 말이, 다른 쪽에서는 에이전트에 권한을 쥐여 주는 일을 조심하자는 말이 나왔다는 점에서, 이날 논의는 유출 소식이 업무 자동화의 경계에 대한 평소의 고민을 끌어낸 대화로 보인다.