애니띵 보안성 검토 통과 소식에 기관마다 따로 받는 인증을 하나로 묶자는 제안이 따라붙었다
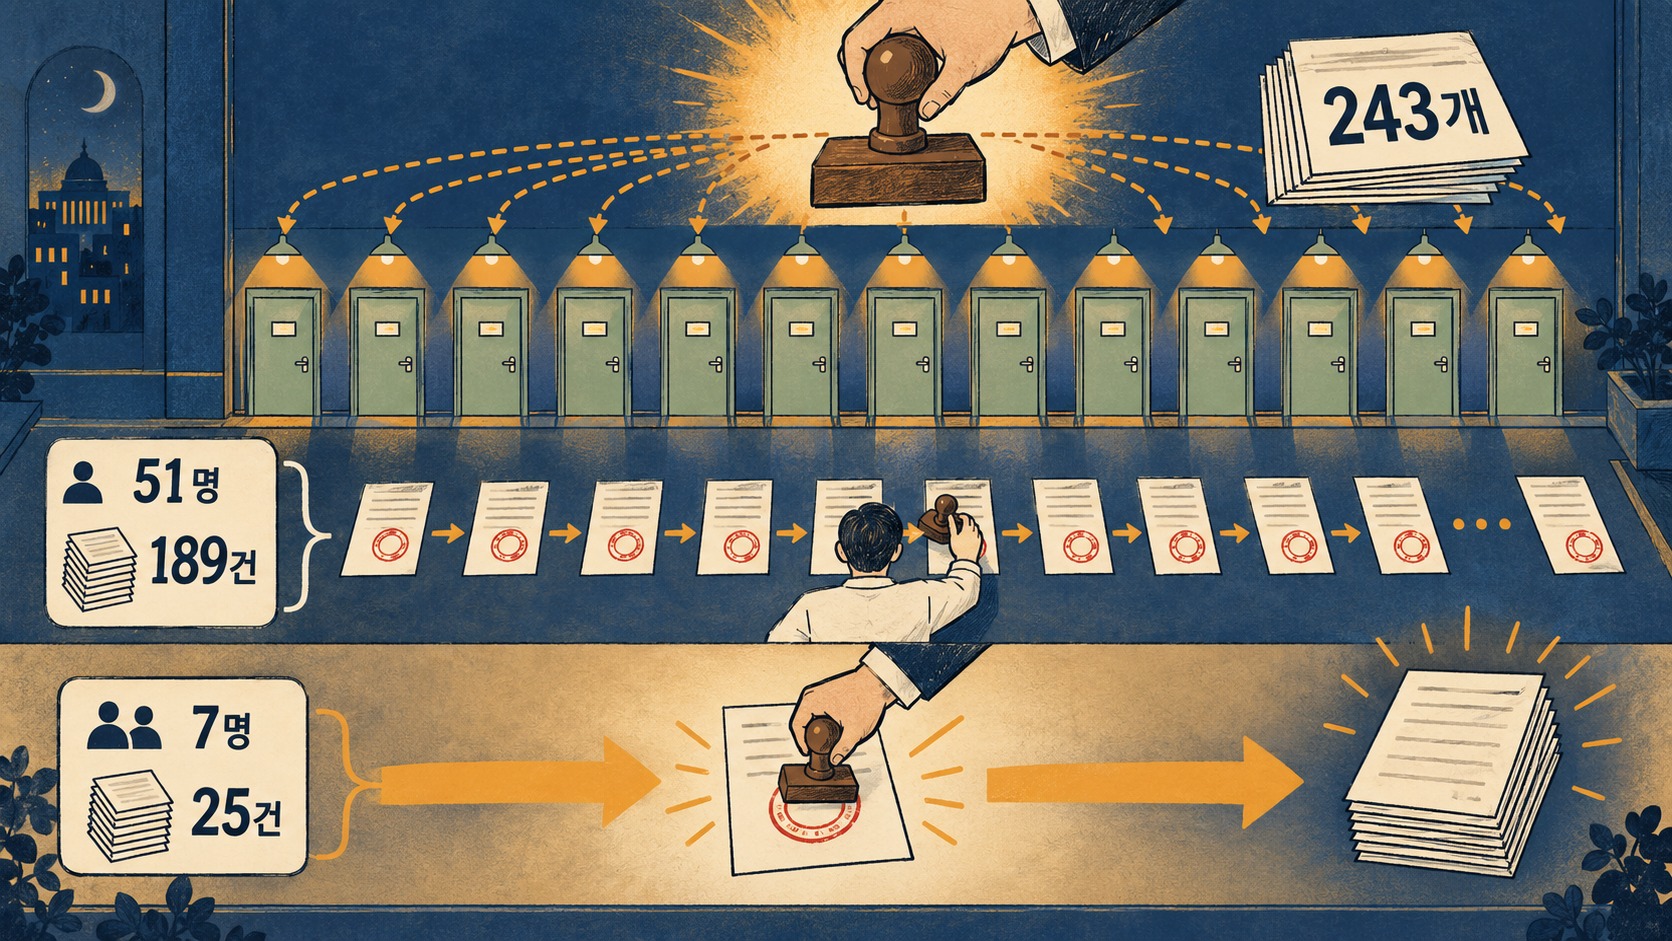
애니띵의 보안성 검토 통과를 계기로 공공AX 네트워크에서 통합인증제와 해시 중심 관리 방침이 제안된 10월 1일 오후 대화
10월 1일 오후 3시 28분, 공공AX 네트워크에 짧은 소식이 올라왔다. 한 참가자가 애니띵이 드디어 소속 기관의 보안성 검토를 통과했다고 알린 것이다. 이날 방 전체로는 51명이 189건을 주고받았고, 이 주제에는 7명이 25건을 보탰다. 소식 끝에 붙은 말투에서 오래 기다린 결과라는 인상이 묻어났지만, 대화는 곧 한 기관의 통과 여부를 넘어갔다.
행정망에서 통과되면 폐쇄망도
4분 뒤 다른 참가자가 질문을 던졌다. 행정망에서 통과되면 폐쇄망일 경우에도 적용된 것으로 한 번에 다 해줄 수는 없느냐는 것이다.
행망에서 통과되면 폐쇄망일경우에도 적용된걸로 한번에 다해주면 안되나요?
같은 도구를 망마다 따로 검토받아야 하는 현실이 이 물음 뒤에 있는 것으로 보인다. 다만 실제로 망별 검토가 어떻게 이루어지는지는 대화에 설명되지 않았고, 이 기사도 참가자의 바람을 옮기는 데 그친다.
지자체만 243개
이어서 또 다른 참가자가 규모를 짚었다. 지자체만 243개라서 각각 인증받기가 힘들다며 통합인증제를 제안한 것이다. 앞서 폐쇄망 적용을 물은 참가자가 변조 여부와 배포 경로·해시 일치만 관리하도록 방침화해 달라고 제안했다.
변조여부만 관리하면되도록
제안의 요지는 도구를 쓰려는 기관이 하나씩 같은 절차를 되풀이하는 대신, 파일이 바뀌지 않았는지와 어디서 배포됐는지만 확인하는 방식으로 줄이자는 쪽으로 읽힌다. 기관 수가 많을수록 중복 부담이 커진다는 문제의식이 숫자로 제시된 셈이고, 243이라는 숫자는 한 번의 통과가 다른 기관의 도입으로 곧바로 이어지지 않는다는 답답함을 압축해 보여 주는 것으로 보인다.
원칙은 버전별 검토
해시 관리를 제안한 같은 참가자가 현행 원칙도 덧붙였다. 원칙적으로는 버전별로 국정원 보안성 검토를 다 받으라는 식이라고 들었다는 것이다. 전해 들은 내용이라는 단서가 붙어 있어 사실 확인이 필요한 대목이지만, 이 말이 맞다면 제안된 해시 중심 관리와는 요구 수준이 꽤 다르다. 변조 여부 확인과 버전별 전면 검토 사이의 간격이 바로 이 대화가 풀려는 문제로 보인다.
이 대화는 통과 소식 하나가 계기가 되어, 도구 하나를 쓰기 위해 기관마다 같은 검토를 반복하는 구조 자체를 문제로 삼는 방향으로 흘러갔다. 제안은 나왔지만 어느 쪽으로 정해졌다는 말은 나오지 않았다. 공공기관이 AI 도구를 들이는 데 걸림돌이 기술보다 절차에 있다고 느끼는 참가자가 있음을 시사한다.
참고로 전날 같은 방의 토픽 목록에는 보안성 검토나 인증 절차 이야기가 없었고, 인증시험 후기가 올라온 정도였다. 이 주제는 하루 만에 새로 떠오른 것이며, 도구 하나의 통과 소식이라는 구체적 계기가 있었기에 평소 가볍게 지나가던 절차 불만이 제안의 형태로 말해졌을 수 있다. 이 해석은 대화에서 직접 확인된 것은 아니다.